公開から5時間で攻撃が来る。AIが変えた、ホームページの守り方
13
2026.10
更新:


この記事は約7分で読めます
ある朝、問い合わせが相次いだ
今年の7月、朝からお客様の問い合わせが続きました。
「ニュースで見たんですが、うちのサイトは大丈夫ですか?」
WordPressという、世界中のホームページで使われている仕組みに、深刻な欠陥が見つかった。しかも「誰でも、ログインせずに、サイトを乗っ取れる」種類のものでした。
この数ヶ月で、ホームページを狙う攻撃の「速さ」が、目に見えて変わっています。
その背景にあるのがAIです。
今回は、何が起きているのか、なぜ「うちは小さいから関係ない」が通用しなくなったのか、そしてホームページの担当者が今すぐ確認すべきことを、制作会社の現場からまとめます。
7月に何が起きたのか
「wp2shell」と呼ばれた欠陥
2026年7月、WordPress本体に2つの欠陥が見つかり、組み合わせると「管理者のパスワードを知らなくても、外からサイトを操作できる」状態になることが分かりました。
通称「wp2shell」。対象はWordPress 6.9以降、つまり比較的新しいバージョンを使っているサイトでした。
修正版はすぐに出ました。けれど、修正が公開されるということは、「どこに穴があったか」が世界中に知られるということでもあります。
公開から数日のうちに攻撃用のプログラムが出回り、7月21日にはアメリカの政府機関が「実際に悪用されている脆弱性」のリストに載せました。
AIが、10時間で侵入の手順を組み立てた
この話には続きがあります。
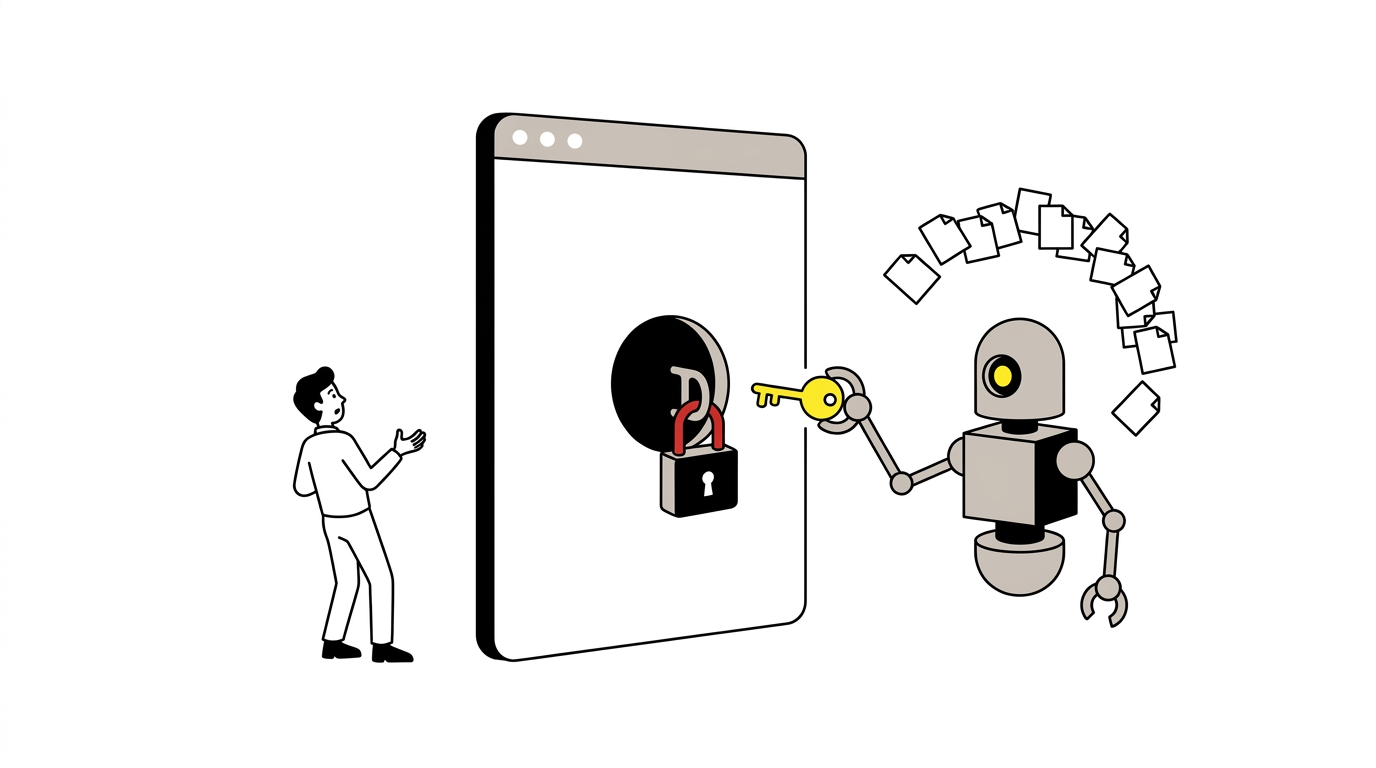
あるセキュリティ企業が、AI(GPT-5.6 Sol)にWordPressのプログラムを読ませて、「外から侵入する方法を探せ」と指示しました。
結果、AIは約10時間で、管理者アカウントを勝手に作って裏口を仕込むところまでの手順を組み立てました。かかった費用は約25ドル。
これは修正が公開された後の検証なので、「AIが未知の穴を見つけた」わけではありません。
でも大事なのはそこではなく、「人間の専門家が何日もかける作業を、AIが10時間と数千円でやった」ことです。
攻撃する側も、同じ道具を持っています。
IPA:WordPressの脆弱性対策について(CVE-2026-60137、CVE-2026-63030:wp2shell)
攻撃は「公開から5時間」で来る
2025年の数字
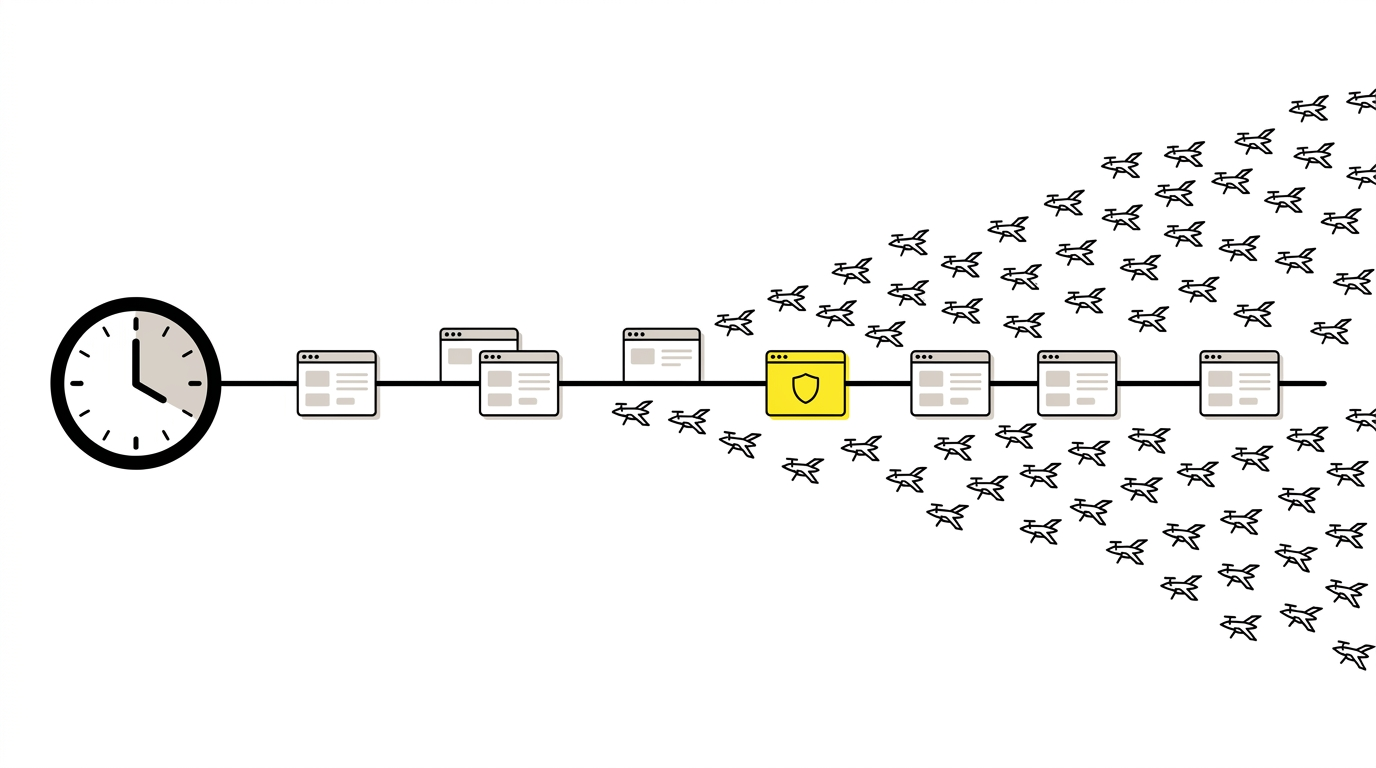
WordPressのセキュリティ企業Patchstackの年次レポートによると、2025年にWordPress関連で見つかった脆弱性は11,334件。前年から42%増えました。
そのうち91%は、WordPress本体ではなく「プラグイン」。お問い合わせフォームやスライドショーなど、サイトに後から足す部品です。
そして、速さ。
影響の大きい脆弱性は、約半数が公開から24時間以内に攻撃され、重み付きの中央値では公開から5時間で最初の攻撃が観測されています。
9月は「当日」だった
7月の件は、例外ではありませんでした。
その後、9月にもWordPress本体に深刻な欠陥が見つかりましたが、このときは修正が公開されたその日のうちに、攻撃側の探索が始まっていました。
「修正版が出たら、そのうち更新しよう」では間に合わない。
2026年は、そういう年になっています。
- POINT:
2025年のWordPress関連脆弱性:11,334件(前年比+42%)、91%がプラグイン
影響の大きい脆弱性の約半数は、公開から24時間以内に攻撃される
IPA「情報セキュリティ10大脅威 2026」で、AIを巡るリスクが初登場3位
「うちは小さいから狙われない」が通用しない理由
AIの攻撃は、相手を選ばない
よく聞くのが「うちは小さい会社だし、大した情報も載せていないから」という声です。
以前なら、それはある程度正しかったと思います。人が手で攻撃していた時代、狙われるのは「狙う価値のある」サイトでした。
今は違います。
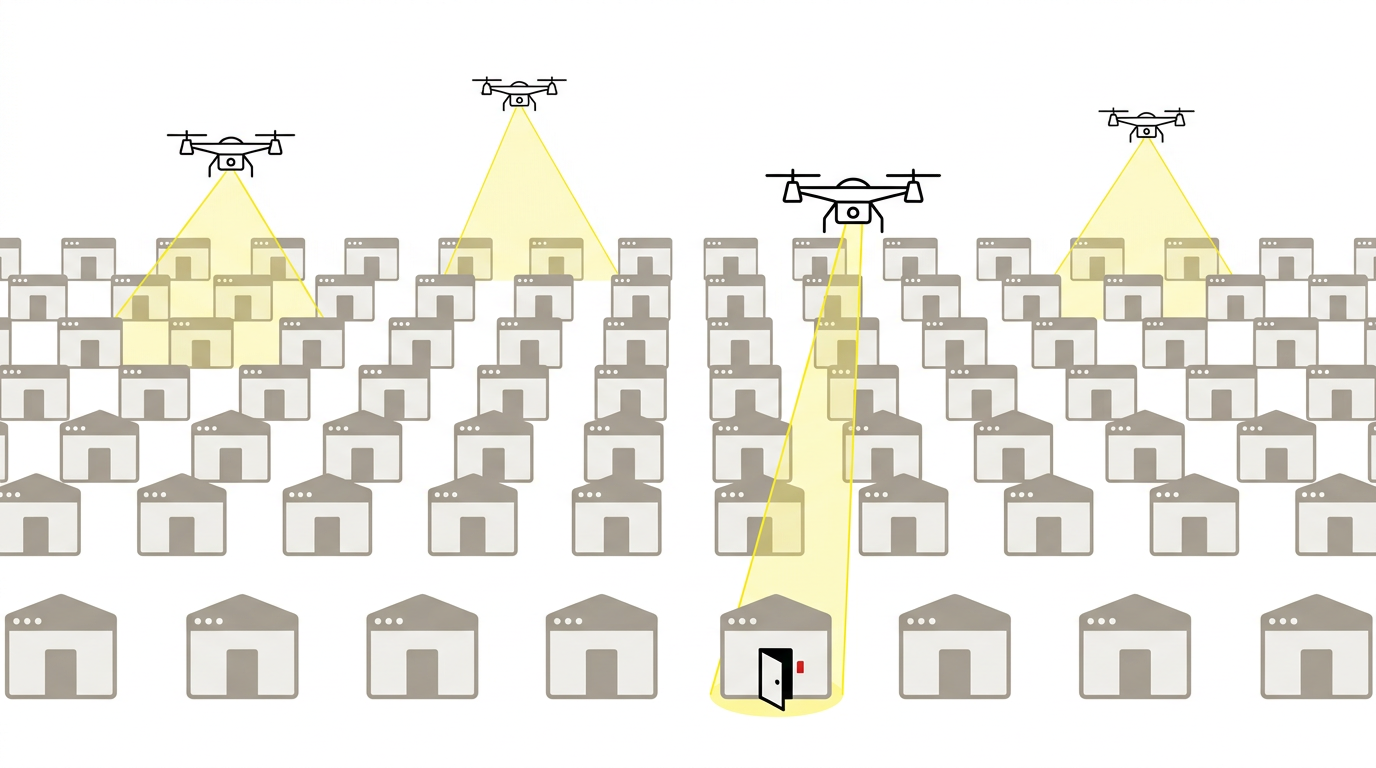
自動化された攻撃は、世界中のWordPressサイトを片っ端から叩きます。会社の大きさも、サイトの中身も見ていません。見ているのは「穴が開いているかどうか」だけです。
小さい会社のサイトは、むしろ狙われやすい。更新が後回しになりがちで、穴が開いたままになっている確率が高いからです。
乗っ取られると、何が起きるか
「別に盗まれて困る情報はない」という方もいます。
でも、乗っ取られたサイトで起きるのは情報の流出だけではありません。
知らないうちに、怪しいサイトへ飛ばす仕掛けを埋め込まれる。
検索結果に、自社の名前で見覚えのないページが並ぶ。
他のサイトを攻撃する踏み台にされて、自分が加害者側になる。
どれも、お客様や取引先からの信用に直接関わります。
そして気づくのは、たいてい誰かに指摘されてからです。
古すぎるサイトには、直す手段がない
もうひとつ、現場で実感していることがあります。
WordPressには修正版が出ない、古いバージョンがあります。4.6以下はサポートが終わっていて、新しい欠陥が見つかっても、パッチそのものが存在しません。
「ずっと動いているから大丈夫」ではなく、「ずっと動いているからこそ危ない」サイトが、実はかなりあります。
作り直す以外に手がない、という状態です。
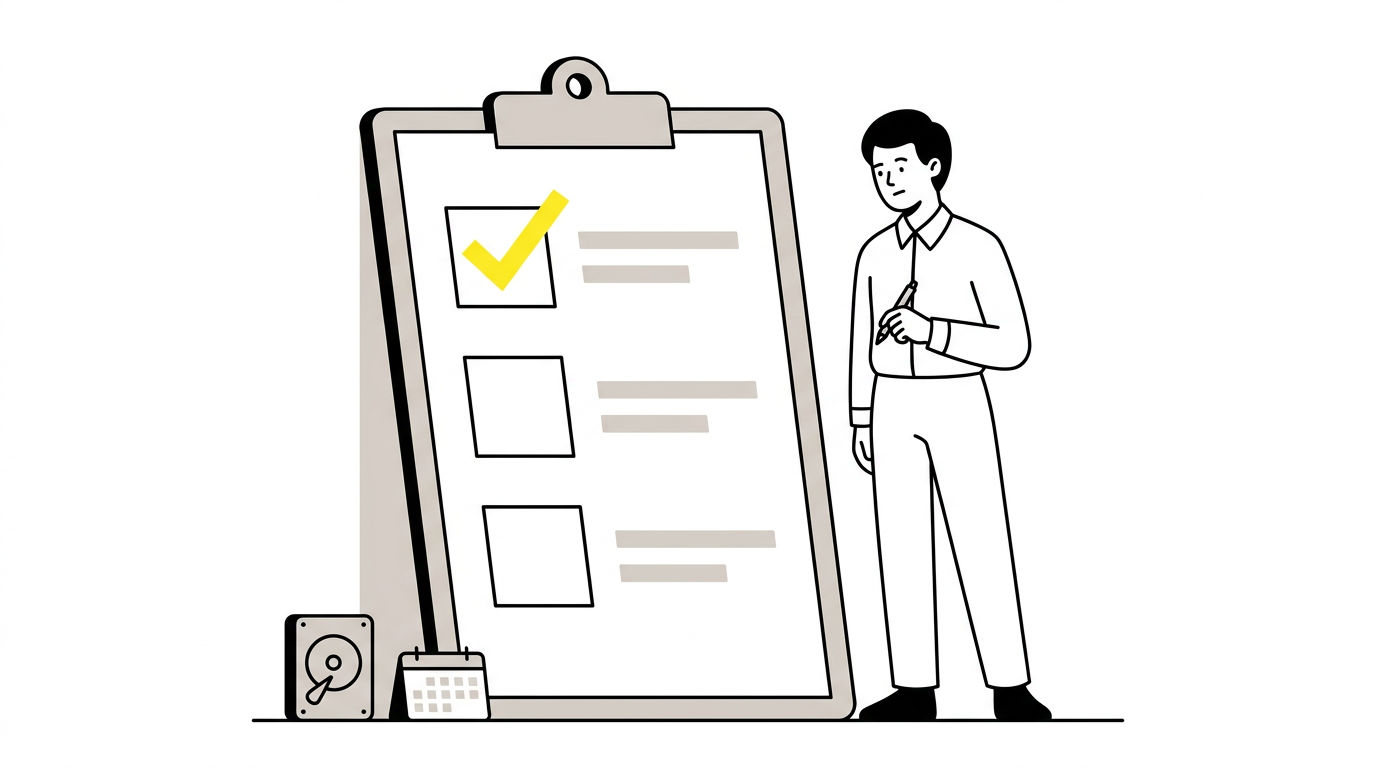
担当者が今すぐ確認すべき3つのこと
① 自社サイトのWordPressのバージョンを知る
まず、今いくつなのか。これが分からない会社が、本当に多いです。
管理画面に入れば1分で分かります。入れないなら、制作会社に聞いてください。「分からない」という答えが返ってきたら、それ自体が問題です。
② 「誰が、いつ更新するか」が決まっているか
脆弱性は、見つかってから数時間で攻撃されます。
修正版が出たとき、それを誰が知り、誰が更新するのか。決まっていなければ、実質「誰もやらない」と同じです。
保守契約があるならその中身を、ないなら誰に頼めるかを、一度確認してください。
③ バックアップが取れていて、戻せるか
万一乗っ取られたとき、戻せる状態があるかどうかで、被害の大きさがまったく変わります。
「取っているはず」ではなく、「いつの時点のものが、どこにあって、誰が戻せるか」まで。
3つとも、技術の話ではありません。「誰が知っていて、誰が動くか」の話です。
そこが決まっていないサイトから順に、穴は開いたままになっていきます。
- POINT:
今すぐ確認する3つ
① WordPressのバージョンはいくつか
② 修正版が出たとき、誰が・いつ更新するか
③ バックアップはあるか、戻せるか
まとめ
「作って終わり」から、「守り続ける」へ
AIによって、攻撃は速く、安く、相手を選ばなくなりました。
一方で、守る側にできることは、実は昔から変わっていません。バージョンを知り、更新し、バックアップを取る。地味なことを、確実に続けることです。
変わったのは、「後でやろう」が許されなくなったことだけです。
「うちのサイト、今どうなっているか分からない」という方は、お気軽にご相談ください。
現状を確認するところから、一緒にお手伝いします。
お気軽にご相談ください。