ホームページを安全に使い続けるには? 費用対効果で考える、いちばん現実的な守り方
26
2026.10

更新:


この記事は約7分で読めます
「うちのホームページ、このままで大丈夫?」
最近、ホームページの安全に関わるニュースが続いています。
お客様から「うちのサイトは大丈夫ですか?」と聞かれることも増えました。
ホームページは、作ったら終わりではありません。守りながら使うものになっています。
この記事では、更新のしやすさと費用、そして安全をどう両立させるか、私たちがおすすめする方法をまとめます。
ホームページを狙う攻撃が、速くなっている
攻撃の下調べが、1年で1.5倍に
警察庁によると、2026年上半期、攻撃の下調べとみられる不審なアクセスは、前年より50.7%増えました。
攻撃は自動化されていて、会社の規模や業種に関係なく、機械的に弱いところを探して仕掛けてきます。
攻撃の手順をAIが組み立てる時代になり、そのスピードも上がっています。
いちばん使われている仕組みほど、狙われる
お知らせやブログを、専門知識なしで更新できる仕組みを「CMS」といいます。世界でいちばん使われているCMSがWordPressで、世界のサイトの39.6%が使っています(W3Techs・2026年10月)。
使う人が多いぶん、欠陥がひとつ見つかると、世界中で一斉に狙われます。
2025年に見つかったWordPress関連の脆弱性は11,334件。影響の大きいものは、公開からおよそ5時間で攻撃が始まっています(Patchstack)。
- POINT:
攻撃の下調べは1年で1.5倍。相手を選ばない
いちばん使われているWordPressは、一斉に狙われやすい
影響の大きい欠陥は、公開から約5時間で攻撃される
WordPressを使う・使わないを比べる
使わない場合:守りは固いが、更新のたびに費用がかかる
では、WordPressは使わないほうがいいのでしょうか。
WordPressを使わず、ページを1枚ずつ作る方法もあります。外から入り込める入口が少ないので、防御力は高くなります。
その代わり、文章や写真を1か所変えるだけでも、制作会社への依頼が必要です。そのたびに費用と、数日の時間がかかります。
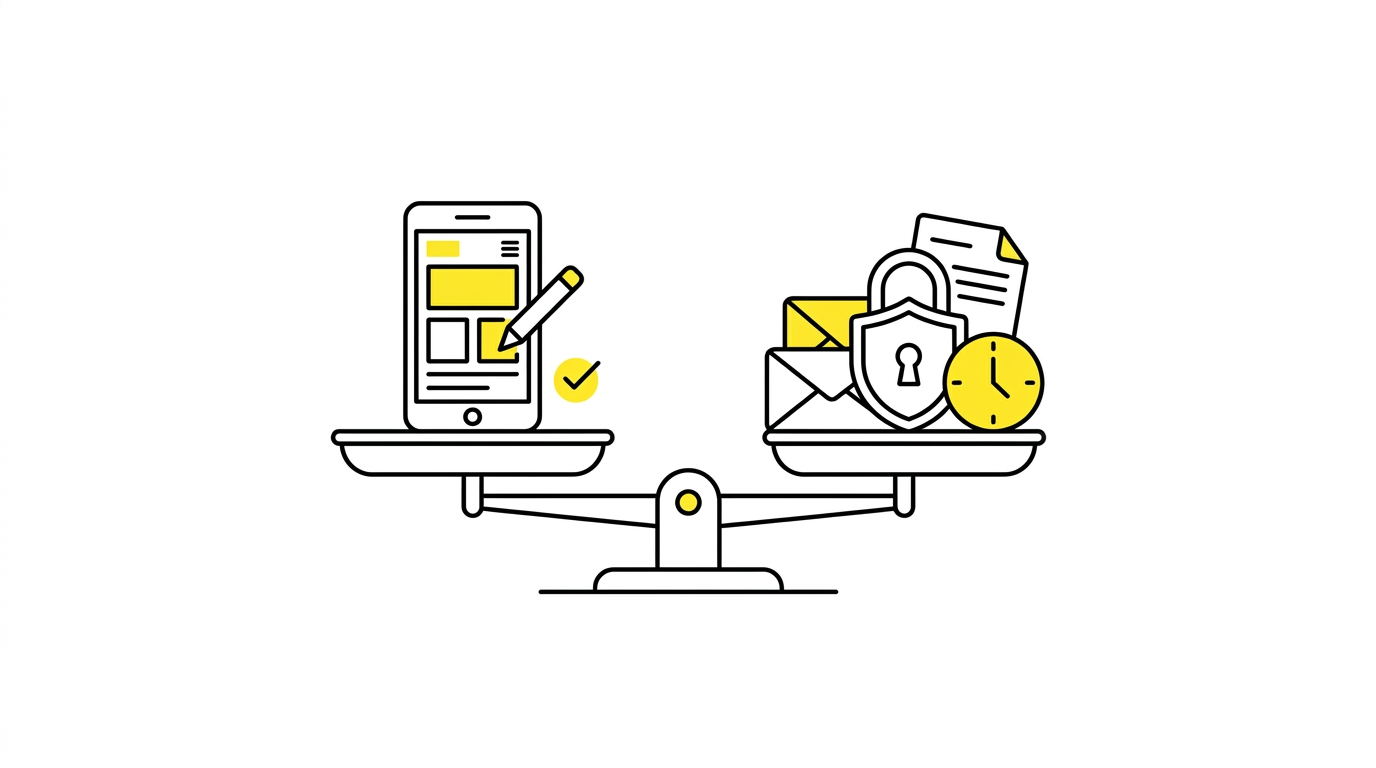
使う場合:自分で更新できるが、守り続ける必要がある
WordPressなら、お知らせやブログ、写真の差し替えを、自分でその日のうちに行えます。依頼の費用がかからないので、運用のコストを抑えられます。
ただし、本体やプラグインの更新を続けないと、穴が開いたままになります。
WordPressを使う・使わないの違い
| WordPressを使う | 使わない(都度依頼) | |
|---|---|---|
| 更新のしかた | 自分で、その日のうちに | 制作会社に依頼して、数日 |
| 更新の費用 | かからない | 依頼のたびにかかる |
| 安全性 | チェックと更新を続ければ保てる | 入口が少なく、高い |
| 向いている会社 | 情報をこまめに出したい会社 | 更新が少なく、予算に余裕がある会社 |
予算に余裕があるなら、都度依頼でもいい
更新がそれほど多くなく、予算にも余裕があるなら、WordPressを使わずに制作会社へ都度依頼するのも正解です。
どちらが正しいかではなく、会社の使い方と予算で選ぶものです。
- POINT:
使わない=防御力は高いが、更新のたびに費用と時間
使う=自分で更新でき、費用を抑えられるが、守り続ける必要がある
予算に余裕があれば、都度依頼も正解
安全に運用するなら、保守は欠かせない
おすすめは、浮いた依頼費を守りに回すこと
私たちがおすすめしているのは、WordPressで自分で更新しながら、制作会社への依頼を減らした分の費用で、保守プランに入る方法です。
更新のしやすさと安さはそのままに、いちばんの弱点である「守り」をプロに任せられます。
費用対効果で考えると、これがいちばん無理のない形です。
毎日のチェックは、プロに任せる
攻撃は、公開から数時間で始まります。
国内外の脆弱性情報を毎日追いかけ、自社のサイトに関係があるかを確かめ、すぐに更新する。これを本業のかたわらで続けるのは、現実的ではありません。
保守プランなら、この毎日のチェックと更新を制作会社が引き受けます。
- POINT:
WordPressで自分で更新して、依頼費を減らす
浮いた費用で保守プランに入り、守りを任せる
毎日のチェックと更新は、本業のかたわらでは続かない
それでも、攻撃されるときはされる
「絶対に防げる」はない
どれだけ気をつけても、攻撃を100%防ぐことはできません。
Patchstackによると、2025年の脆弱性の46%は、公開された時点でまだ修正版がありませんでした。
だから大事なのは、やられても元に戻せる準備です。
バックアップがあっても、戻せたのは2割
警察庁の統計では、2025年にランサムウェアの被害を受けた企業・団体の9割がバックアップを取っていました。
ところが、バックアップから元に戻せたのは2割だけでした。
戻せなかった理由の3分の2は、「バックアップも一緒に暗号化された」ことです。本番と同じサーバーに置いたバックアップは、本番と一緒にやられてしまいます。
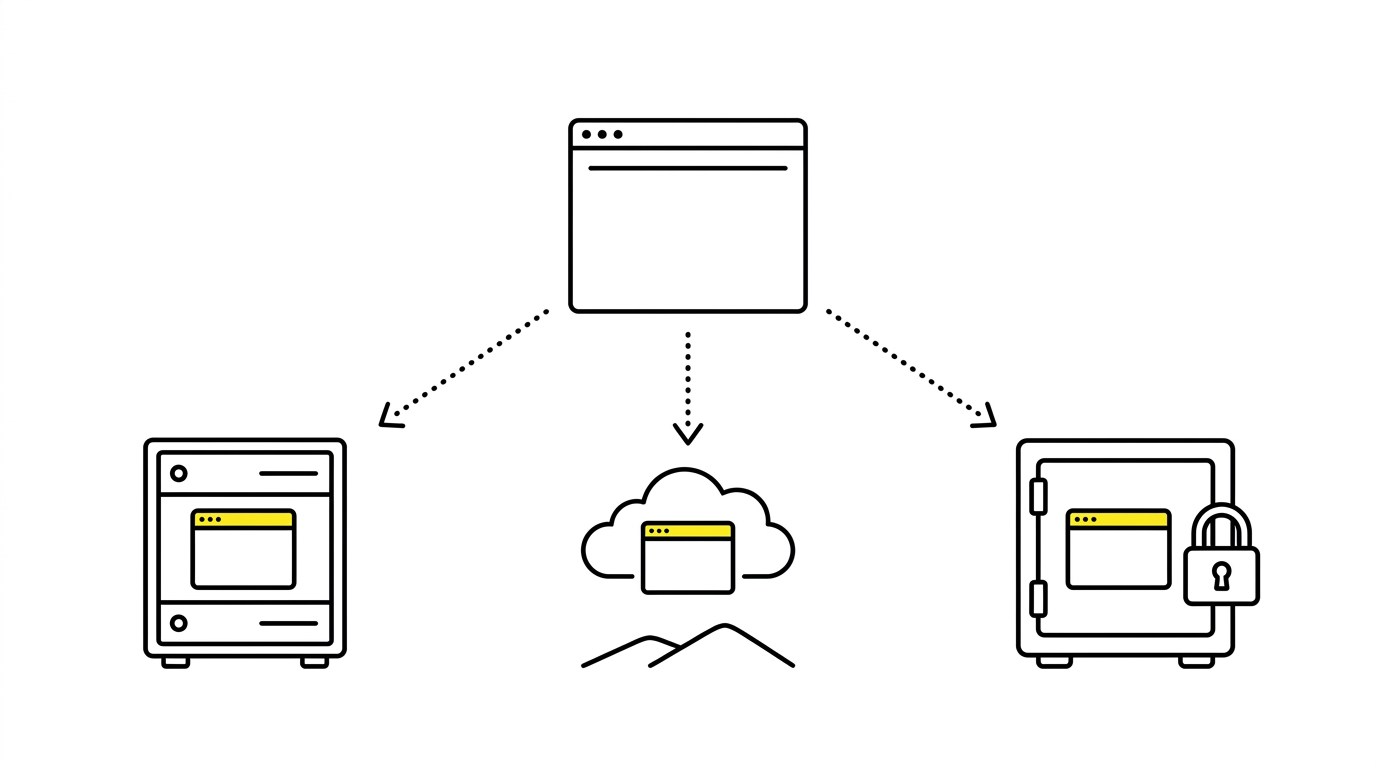
3か所に分けて置く
バックアップは、できれば3か所に分けて置くのが安心です。たとえば、サーバーの中、別の地域のクラウド、そして一定期間は書き換えも削除もできない保管場所です。
2026年10月には、国内のクラウドサービスが攻撃を受け、約500の企業・自治体のサイトやシステムが止まりました。復旧の頼りになったのは、利用者が自分で別の場所に持っていたバックアップでした。
置くだけでなく、実際に戻せるかを定期的に試しておくことも大切です。
- POINT:
攻撃を100%防ぐことはできない
バックアップがあっても、戻せたのは2割(警察庁・2025年)
3か所に分けて置き、戻せるかを試しておく
まとめ
ホームページは、守りながら使うもの
WordPressは「危ないから使わない」ではなく、「正しく使う」ことが大事です。
自分で更新して費用を抑え、浮いた分で毎日のチェックと、3か所のバックアップを備える。それが、ホームページを安全に使い続けるための、いちばん現実的な方法です。
「今のサイトがどう守られているか分からない」「バックアップがどこにあるか知らない」という方も、お気軽にご相談ください。他社で作ったサイトでも大丈夫です。
保守・バックアップのご相談だけでも、お気軽にどうぞ。